🔓 Phân Tích Sự Kiện
Vụ Tấn Công Binance (30/10/2026) và Tín Hiệu Đỉnh Cực Đoan Từ Hệ Thống EWS
🔹 1. Tổng quan về vụ tấn công Binance
30/10/2026
Rạng sáng ngày 30/10/2026 (giờ Hà Nội)
~3 tỷ USD bị đóng băng
Bao gồm hơn 1,567 tỷ USDT và hơn 800 triệu USDC
Ví nóng "Binance 14"
Tấn công qua laptop của kỹ sư DevOps
Tấn công tinh vi bậc nhất
Khai thác EIP-7702 và Privilege Escalation
Hacker không tấn công trực diện vào lỗ hổng mã nguồn mà chọn con đường thao túng quyền lực nội bộ (Privilege Escalation). Chúng xâm nhập vào laptop của kỹ sư DevOps thuộc Binance, từ đó vượt qua các lớp bảo mật để đi thẳng vào service container – môi trường máy chủ vận hành dịch vụ nạp/rút tự động. Từ đó, hacker ra lệnh cho hệ thống ký tự động của Binance phê duyệt các giao dịch rút tiền độc hại.
📐 Timeline chi tiết vụ tấn công
🛡️ Tại sao hacker chọn con đường thao túng nội bộ?
1. Tránh lộ Private Key
Binance khẳng định Private Key không hề bị lộ. Hacker thay vào đó kiểm soát hạ tầng ký duyệt lệnh, khiến các giao dịch rút tiền hoàn toàn "hợp lệ" đối với mạng lưới blockchain.
2. Điểm yếu con người
Kỹ sư DevOps nắm giữ chìa khóa quyền lực cao nhất đối với hạ tầng máy chủ. Hacker đã cài cắm mã độc vào laptop cá nhân qua phishing hoặc lỗ hổng zero-day.
3. Lạm dụng EIP-7702
Tính năng mới của Ethereum cho phép ví thông thường tạm thời hoạt động như hợp đồng thông minh. Hacker gom 50 giấy ủy quyền độc hại để ép ví nóng ủy quyền quyền kiểm soát tối cao.
4. Tốc độ tấn công chớp nhoáng
Hợp đồng thông minh độc hại thực hiện lệnh "hút" cạn tài sản hoàn toàn tự động với tốc độ cực nhanh, trước khi hệ thống báo động của sàn kịp can thiệp thủ công.
🔹 2. Tín hiệu thị trường PEAK ngày 28/10/2026
PEAK (Đỉnh cục bộ) - BTC SHORT
Hệ thống Bitcoin PeakDip phát hiện
15:45 ngày 28/10/2026
~2 ngày trước khi vụ tấn công xảy ra
$81.617,10
Đỉnh của đợt tăng
98% (Cao)
Chỉ số RSI chạm 85.2
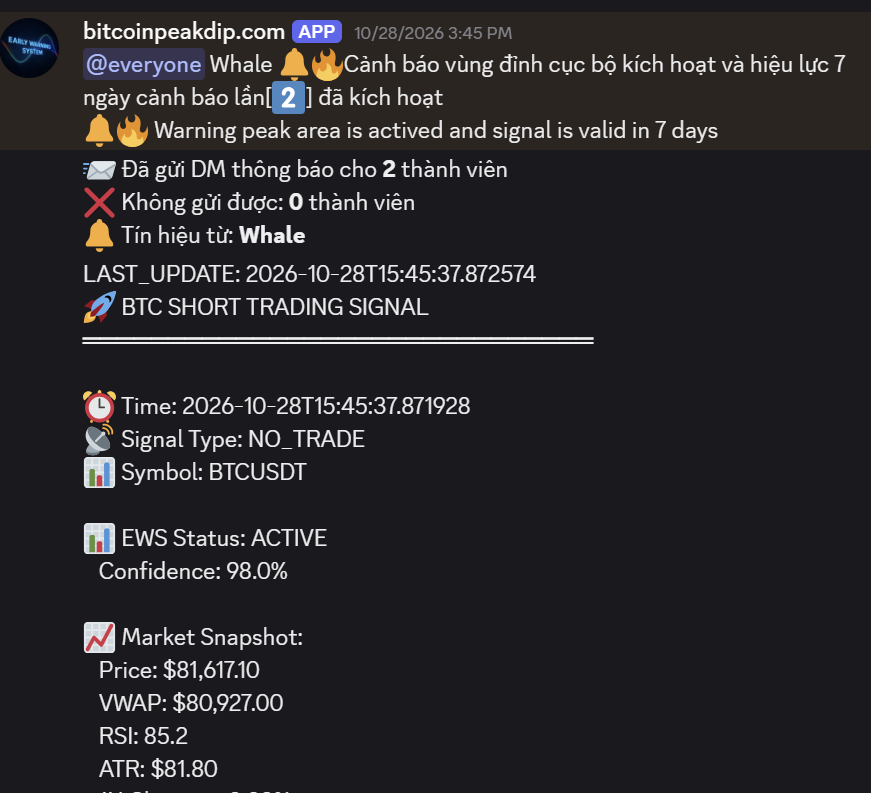
"BTC SHORT" – Cảnh báo đỉnh cực đoan.
Đây là cảnh báo thị trường đang ở vùng quá mua và sắp chuyển sang pha điều chỉnh. Các quỹ lớn bắt đầu âm thầm dịch chuyển dòng tiền sang trạng thái phân phối rủi ro.
📈 Diễn biến giá Bitcoin sau tín hiệu PEAK
| Thời điểm | Sự kiện | Giá BTC | Ghi chú |
|---|---|---|---|
| 28/10 15:45 | ⚠️ PEAK Signal | $81.617 | 🔔 EWS kích hoạt – độ tin cậy 98%, RSI 85.2 |
| Đêm 29/10 | 🦢 Bắt đầu tấn công | ~$80.000 | Hacker thâm nhập service container |
| Sáng 30/10 | 📉 Phong tỏa & hoảng loạn | Xuyên thủng $79.000 | BNB giảm hơn 7%, chuỗi thanh lý Long |
🔹 3. Cơ chế kết hợp: Điều chỉnh kỹ thuật + Thiên nga đen
Đây là sự kết hợp hoàn hảo của hai yếu tố tiêu cực, tạo ra hiệu ứng nhân đôi và biến một đợt điều chỉnh thông thường thành một cú sụp đổ sâu rộng.
🥊 Cú đấm thứ nhất: Thị trường chuyển pha điều chỉnh
- Bitcoin đã tăng quá nóng
- RSI chạm 85.2 – vùng quá mua cực đoan
- Các quỹ lớn bắt đầu chốt lời
- Áp lực bán gia tăng tự nhiên
- Người mua cuối cùng đã vào
- Người bán đang chờ đợi
- Thị trường như "sợi dây căng đét"
- Sẵn sàng đứt bất cứ lúc nào
🦢 Cú đấm thứ hai: Thiên nga đen (Black Swan)
- Sự kiện bất ngờ, chưa có tiền lệ
- Tấn công tinh vi bậc nhất lịch sử
- Gây hoảng loạn, mất niềm tin vào sàn CEX
- Rút tiền hàng loạt khỏi các sàn
- Chỉ số sợ hãi rơi mạnh
- Nhà đầu tư bán tháo vì hoảng loạn
- Binance tạm ngưng nạp/rút tiền
- Hiệu ứng domino lan rộng
⚡ Khi hai cú đấm kết hợp: Hiệu ứng Domino
    🔺 Giá BTC $81.617 (Đỉnh)
         │
         │  ⚠️ CẢNH BÁO PEAK phát ra (15:45 ngày 28/10)
         │  📡 EWS kích hoạt – BTC SHORT, độ tin cậy 98%
         │
         ├──► Cá mập bắt đầu bán dần (Áp lực bán tự nhiên)
         │
    🦢──┼──► VỤ TẤN CÔNG BINANCE XẢY RA (đêm 29/10 - sáng 30/10)
         │
         ├──► Nhà đầu tư bán tháo vì hoảng loạn
         ├──► Nhà đầu tư rút tiền khỏi sàn (gây giảm thanh khoản)
         ├──► Binance tạm ngưng nạp/rút để kiểm tra an ninh
         ├──► Người dùng tiếp tục bán tháo vì không thể rút
         │
         ▼
    🔻 Giá BTC xuyên thủng $79.000 (Đáy ngắn hạn)
🧠 Tác động qua lại giữa hai yếu tố
- ✅ Nhà đầu tư đã ở trạng thái "sẵn sàng bán"
- ✅ Khối lượng giao dịch thấp hơn (ít người mua)
- ✅ Mức độ biến động đã cao
- ✅ Hỗ trợ kỹ thuật yếu hơn
- 🔥 Kích hoạt tâm lý bán tháo ngay lập tức
- 🔥 Số lượng người bán tăng đột biến
- 🔥 Biến động bùng nổ, thanh khoản bị hút cạn
- 🔥 Các ngưỡng hỗ trợ bị phá vỡ liên hoàn
Không phải vụ tấn công gây ra sụp đổ, cũng không phải thị trường điều chỉnh tự nhiên. Chính sự kết hợp của hai yếu tố đã tạo ra hiệu ứng "tiêu cực nhân đôi" (Double Negative), khiến đợt điều chỉnh trở nên sâu hơn và kéo dài hơn bình thường.
🔹 4. Phân tích nguyên nhân cốt lõi của vụ tấn công
Cuộc tấn công này được đánh giá là vô cùng tinh vi khi hacker không chọn cách tấn công trực diện vào lỗ hổng mã nguồn (smart contract exploit) mà chọn con đường thao túng quyền lực nội bộ (Privilege Escalation).
👤 4.1. Điểm yếu con người: Laptop của kỹ sư DevOps bị xâm nhập
🔓 Lỗ hổng
Kỹ sư DevOps (Phát triển và Vận hành hệ sinh thái) là những người nắm giữ chìa khóa quyền lực cao nhất đối với hạ tầng máy chủ của sàn. Hacker đã cài cắm thành công mã độc vào máy tính cá nhân của kỹ sư này (có thể qua các hình thức lừa đảo phishing hoặc lỗ hổng zero-day).
💥 Hệ quả
Từ chiếc laptop bị chiếm quyền điều khiển, tin tặc đã vượt qua các lớp bảo mật vòng ngoài để đi thẳng vào service container – môi trường máy chủ đang chạy các đoạn mã vận hành nạp/rút tự động của sàn Binance.
🔑 4.2. Phương thức thao túng: Chiếm hạ tầng ký duyệt lệnh (Không lộ Private Key)
🛡️ Điểm khác biệt so với các vụ hack thông thường
Thông thường, các vụ hack tiền mã hóa xảy ra do hacker lấy trộm được khóa riêng tư (Private Key) của ví. Tuy nhiên trong vụ này, Binance khẳng định Private Key không hề bị lộ.
⚠️ Kỹ thuật "Ký giả mạo thông qua hạ tầng hợp pháp"
Vì đã kiểm soát được môi trường vận hành dịch vụ, hacker có quyền ra lệnh cho hệ thống ký tự động của Binance phê duyệt các giao dịch rút tiền do chúng tạo ra. Đối với mạng lưới blockchain, các lệnh rút tiền này hoàn toàn "hợp lệ" vì nó được ký bởi chính hạ tầng của Binance.
⚙️ 4.3. Công nghệ khai thác: Lạm dụng tính năng EIP-7702 của Ethereum
📘 EIP-7702 là gì?
EIP-7702 là một nâng cấp kỹ thuật mới của mạng Ethereum, cho phép các địa chỉ ví thông thường (EOA) tạm thời hoạt động như một hợp đồng thông minh (Smart Contract Wallet) để xử lý nhiều giao dịch cùng lúc nhằm tiết kiệm chi phí và tăng tốc độ.
🎯 Cách hacker vận dụng
Tin tặc đã gom 50 giấy ủy quyền rút tài sản độc hại cùng một lúc bằng tính năng EIP-7702 để ép ví nóng "Binance 14" ủy quyền quyền kiểm soát tối cao cho một hợp đồng thông minh chưa được xác minh của hacker.
🔹 5. Bài học rút ra từ sự kiện
Luôn tôn trọng tín hiệu kỹ thuật
Thị trường đã báo trước sự đảo chiều. Hệ thống cảnh báo sớm như PeakDip có giá trị vô cùng lớn.
Quản lý rủi ro là tối thượng
Không ai biết thiên nga đen sẽ xuất hiện khi nào. Luôn có kế hoạch phòng ngừa và quản lý vị thế.
Giữ tiền mặt trong bất ổn
Trong giai đoạn biến động cao, tiền mặt là vua. Cơ hội mua vào khi giá giảm sâu sẽ đến.
Tự lưu ký tài sản
"Not your keys, not your coins" đã được chứng minh một lần nữa. Ví lạnh cá nhân là giải pháp an toàn nhất.
Bảo mật hạ tầng nội bộ
Các sàn cần tăng cường bảo mật cho thiết bị cá nhân của nhân sự vận hành, đặc biệt là kỹ sư DevOps – những người nắm quyền cao nhất.
Phối hợp ứng phó khẩn cấp
Việc Binance phối hợp với Tether và Circle đóng băng 3 tỷ USD cho thấy tầm quan trọng của phối hợp liên ngành trong ứng phó sự cố.
🔹 6. So sánh với các sự kiện tương tự trong lịch sử
| Sự kiện | Thời điểm | Thiệt hại | Điểm tương đồng | Khác biệt |
|---|---|---|---|---|
| Mt. Gox | 2014 | ~460 triệu USD | Sàn lớn bị hack, mất niềm tin | Thị trường nhỏ hơn, chưa có tín hiệu EWS |
| Bitfinex | 2016 | ~72 triệu USD | Ví nóng bị tấn công | Quy mô nhỏ hơn nhiều |
| FTX sụp đổ | 2022 | ~8 tỷ USD | Mất niềm tin vào CEX | Gian lận nội bộ, không phải hack kỹ thuật |
| Bybit hack | 2025 | ~1.5 tỷ USD | CEX bị hack, tâm lý hoảng loạn | UI Spoofing, trùng tín hiệu PEAK 98% |
| Binance attack | 2026 | ~3 tỷ USD bị đóng băng | CEX bị tấn công, tâm lý hoảng loạn | Privilege Escalation + EIP-7702, trùng tín hiệu PEAK 98% |
🔹 7. Kết luận chung
Vụ tấn công Binance ngày 30/10/2026 là một sự kiện thiên nga đen điển hình, nhưng tác động của nó được nhân đôi bởi việc thị trường đang ở pha điều chỉnh kỹ thuật – được cảnh báo sớm bởi hệ thống Bitcoin PeakDip với độ tin cậy 98%.
7.1. Những điểm chính
- Tấn công tinh vi bậc nhất: Binance bị tấn công qua Privilege Escalation và EIP-7702, với ~3 tỷ USD bị đóng băng khẩn cấp.
- Thời điểm hoàn hảo cho sự sụp đổ: Vụ tấn công xảy ra ngay khi thị trường đang ở đỉnh và chuẩn bị điều chỉnh (RSI 85.2).
- Cảnh báo sớm chính xác: Hệ thống PeakDip đã phát tín hiệu PEAK 98% vào 15:45 ngày 28/10, trước khi tấn công ~2 ngày.
- Hiệu ứng tiêu cực nhân đôi: Sự kết hợp giữa điều chỉnh kỹ thuật và tâm lý hoảng loạn đã đẩy BTC xuyên thủng $79.000, BNB giảm hơn 7%.
7.2. Giá trị của hệ thống cảnh báo sớm (EWS)
- Phát hiện sớm sự đảo chiều thị trường
- Độ tin cậy cao (98% trong trường hợp này)
- Giúp nhà đầu tư bảo vệ danh mục
- Kết hợp với các yếu tố khác để có cái nhìn toàn diện
- Không thể dự báo thiên nga đen
- Chỉ có giá trị nếu được tôn trọng và hành động
- Cần kết hợp với quản lý rủi ro
1. Luôn theo dõi các tín hiệu cảnh báo sớm từ các hệ thống uy tín.
2. Kết hợp tín hiệu kỹ thuật với theo dõi tin tức và sự kiện bất thường.
3. Không bỏ qua tín hiệu đảo chiều vì "lần này sẽ khác".
4. Tự lưu ký tài sản để tránh rủi ro từ sàn giao dịch.
🔹 8. Tài liệu tham khảo & bài viết liên quan
📄 Sách Trắng & Báo cáo chính thức
📡 Theo dõi tín hiệu EWS
Nhận cảnh báo vùng đỉnh Bitcoin và phát hiện sụp đổ Altcoin trước khi thị trường đảo chiều.